 软件开发培训班 >> 网络技术 >> 网络安全
PHP自动化白盒审计技术与实现 |
|
本文标签:白盒审计 PHP PHP自动化审计 0x07 目前的 动机 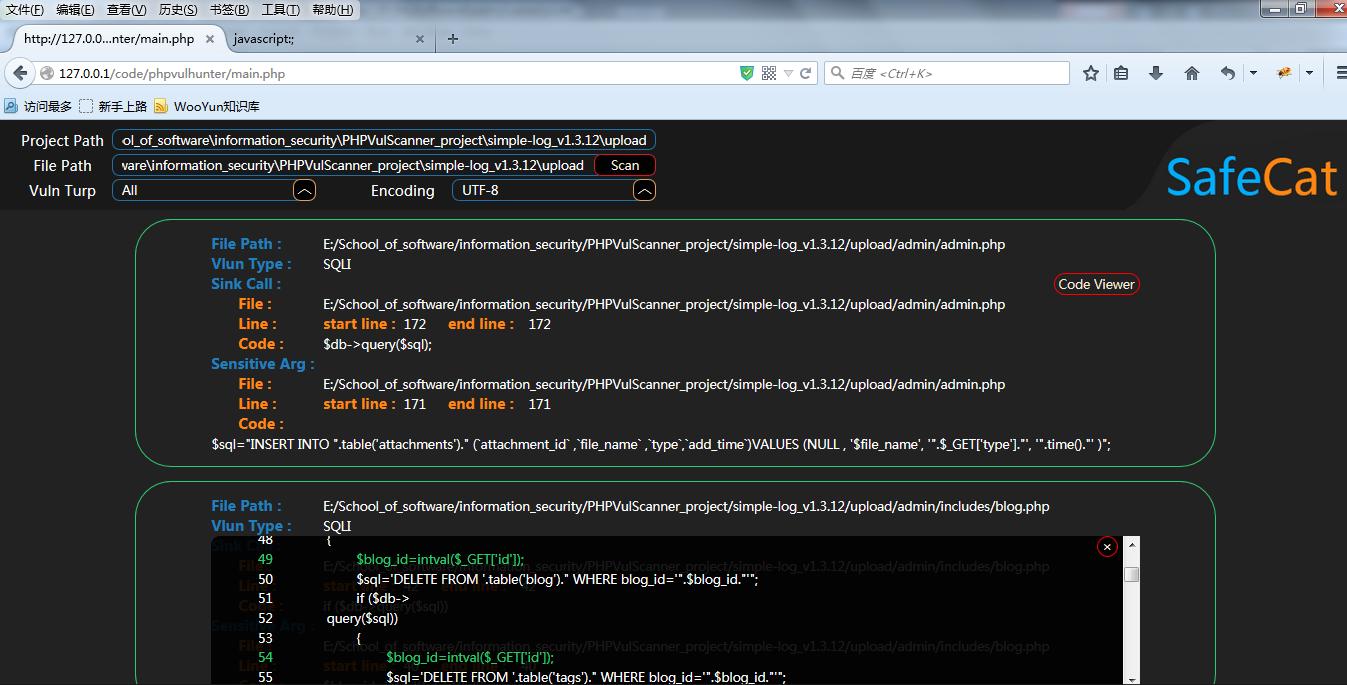 我们对simple-log_v1.3.12进行了测试性扫描, 后果是: Total : 76 XSS : 3 SQLI : 62 INCLUDE : 5 FILE : 3 FILEAFFECT : 1 测试代码都是一些 比较显而易见的 漏洞,且没有 使用MVC框架,什么字符截断吃掉转义符这种,目前的技术还真的 支撑不了,不过也是 可以扫出一些了 。从测试过程来看,bug层出不穷,重要是前期实现时,众多语法 构造与测试用例没有考量进去,外加算法 几乎都是递归的,所以很容易就造成无限递归招致Apache跪掉 。 所以目前的代码真的不得不算是试验品,代码的茁壮性需求很多次重构和大量的测试来实现,小编已经没有太多 工夫 保护 。 0x08 总结 静态 综合领域中,众多安全探究人员都是做C/C++/反编译汇编等方向,目前脚本语言领域也急需技术力量投入进去,由于这是一件很有 意思的 事件 。 回到坑上面来,小编和小 搭档们的实现中,有个重大的问题便是不 支撑MVC框架 。这些MVC如CI框架,数据流很难进行统一 捉拿,由于框架封装度很高 。所以针对不同的框架估量需求不同的 综合 模式 。 目前的状况是, 可以 鉴别一些 容易的 漏洞,代码不够茁壮存在诸多bug 。 最终,talk is cheap, show me the code. 实现代码在github上 可以找到 。 代码分享出来的 目标是供有志于或者已经投身于该领域的安全探究人员进行探究与 探讨,目前还达不到 随便拿出一个CMS就能跑的 动机,望大家不要有所 妄想 。 |



